
Görsel kaynağı ve kanıtı
C2PA içerik kimlik bilgileri: görsellere Content Credentials eklemek ve doğrulamak
C2PA içerik kimlik bilgileri (Content Credentials), görsel dosyasının içine gömülen imzalı bir kayıttır: görseli kimin, hangi araçla ürettiği, hangi düzenlemelerin yapıldığı, hangi kaynak dosyadan gelindiği ve üretken yapay zekânın kullanılıp kullanılmadığı. Fotoğraf düzenleme ve yayın süreçlerinizde — Photoshop’ta, otomatik işlem hatlarında ve CMS’inize giden yolda — içerik kimlik bilgilerini kuruyor ve denetliyorum; geçerli bir kaydın neyi kanıtlayıp neyi kanıtlamadığını da açıkça anlatıyorum. Aşağıda indirip kendiniz doğrulayabileceğiniz, ölçülmüş bir örnek var.
Kısaca ne yapıyorum
Yapıyorum
- Görsellerinizde içerik kimlik bilgisi olup olmadığını denetliyor; içinde ne yazdığını, imzanın ve özet değerlerinin (hash) geçerli olup olmadığını, imzalayanın güvenilir sayılıp sayılmadığını raporluyorum.
- Düzenleme sürecinize Content Credentials kuruyorum: Photoshop dışa aktarma ayarları, rötuş ve üretken düzenlemeler için doğru işlem ve kaynak türü etiketleri, kaynak dosya (ingredient) bağlantısı.
- Yayın zincirinizde kaydın nerede silindiğini buluyorum — dışa aktarma ön ayarları, görsel sıkıştırma eklentileri, CMS küçük boyutları, CDN dönüşümleri — ve hangi adımın değişmesi gerektiğini gösteriyorum.
- Toplu ya da sunucu tarafı işler için açık kaynak C2PA araçlarıyla, sizin sertifikanızı kullanan imzalama ve doğrulama betikleri kuruyorum.
- Her dosya için doğrulayıcı çıktısını içeren bir bulgu raporu teslim ediyorum.
Bu hizmete dahil değil
- Güvenilir imza sertifikası sağlamak. Doğrulayıcıların güvenilir saydığı sertifikaları C2PA Güven Listesi’ndeki (C2PA Trust List) sertifika kuruluşları verir; sertifika sizin ya da kullandığınız yazılım üreticisinindir. Ben sizinkiyle çalışırım; denemelerde açıkça “test” diye işaretlenmiş sertifika kullanırım.
- Bir görselin “gerçek” olup olmadığına karar vermek. İçerik kimlik bilgisi, imzalayanın beyan ettiğini kaydeder. Adli görsel incelemesi değildir, öyle de sunmam.
- Filigran ya da yapay zekâ tespit hizmeti. Görünmez filigran ve tespit modelleri ayrı teknolojiler, ayrı sağlayıcılardır.
- Hukuki danışmanlık. AB Yapay Zekâ Yasası’nın sizi bir işaretleme ya da açıklama yükümlülüğü altına sokup sokmadığına hukuk danışmanınız karar verir.
Bu sayfa size göre mi?
Aşağıdakilerden biri sizin durumunuzsa doğru yerdesiniz:
- Rötuş stüdyosu, reklam ajansı ya da haber ajansısınız; yurt dışındaki müşteriniz ya da editörünüz görsellerde Content Credentials olup olmadığını soruyor, üretken düzenlemelerin etiketlenmesini istiyor.
- Müşteri işlerinde Üretken Dolgu (Generative Fill) ya da benzeri araçlar kullanıyorsunuz ve bu düzenlemenin her çalışanın kendi dışa aktarma ayarına kalmadan, tutarlı biçimde beyan edilmesini istiyorsunuz.
- Görselleri içerik kimlik bilgisiyle dışa aktarıyorsunuz ama sitenizde ya da e-ticaret mağazanızda kayıt yok ve hangi adımda kaybolduğunu kimse bilmiyor.
- Bir platform ya da müşteri size “imzalayan güvenilir değil” veya “içerik kimlik bilgisi yok” gibi bir sonuç gösterdi ve ne anlama geldiğini bilmek istiyorsunuz.
- Yazılımcı ya da ürün sorumlususunuz; bir işlem hattına imzalama ve doğrulama eklemeniz, test sertifikası ile gerçek sertifika arasındaki çizgiyi netleştirmeniz gerekiyor.
Yayındaki bir görselinizi bir dakikada kontrol edin
Sitenizden ya da mağazanızdan bir görseli indirin — sizin dışa aktardığınız dosyayı değil, ziyaretçinin tarayıcısına gelen dosyayı — ve Content Authenticity Initiative’in herkese açık doğrulama sayfası contentcredentials.org/verify üzerine bırakın.
- “İçerik kimlik bilgisi yok” (No Content Credentials) çıkıyorsa ve siz kayıtla dışa aktarmıştınız: Photoshop ile tarayıcı arasındaki bir adım kaydı silmiş demektir. Aşağıdaki örnekte sıradan bir görüntü kütüphanesiyle tek bir yeniden kaydetme bunun için yetti.
- Kayıt görünüyor ama imzalayan tanınmıyorsa: dosya, doğrulayıcının kullandığı güven listesinde olmayan bir sertifikayla imzalanmış.
- Kayıt, imzalayan olarak kullandığınız araç ve beklediğiniz düzenleme geçmişiyle görünüyorsa: bu görsel için zincir çalışıyor. CMS’inizin ürettiği diğer boyutlar yine farklı davranabilir.
Teknik ayrıntı için okumaya devam edin. Aşağıda: içerik kimlik bilgilerinin nasıl çalıştığı, indirebileceğiniz imzalı dosyalarla ölçülmüş bir örnek, doğrulayıcıların neyi denetlemediği ve AB Yapay Zekâ Yasası’nın bu işin neresinde durduğu. Doğrudan başlamak isterseniz bir görsel ya da bir sayfa bağlantısı gönderin; içinde ne olduğunu ve nerede kaybolduğunu söyleyeyim.
C2PA içerik kimlik bilgileri nasıl çalışır?
C2PA manifestosu, görsel dosyasına gömülen küçük, imzalı bir veri paketidir. Görsel hakkındaki beyanları kriptografik bir özet değeriyle tam o piksellere bağlar; imza da ikisini bir sertifikaya bağlar. Pikseller değişirse özet tutmaz; paket silinirse denetlenecek bir şey kalmaz.
Beyanlar: dosyanın kendisi hakkında söyledikleri
Manifesto “beyanlar” (assertions) içerir: işlem listesi (açıldı, kırpıldı, renk ayarlandı, düzenlendi), her adımı yapan araç, yazar ya da kurum ve üretken düzenlemelerde IPTC sözlüğünden bir dijital kaynak türü. Örneğin tamamen üretilmiş bir görsel için trainedAlgorithmicMedia, üretilmiş içerik bir fotoğrafla birleştirildiğinde compositeWithTrainedAlgorithmicMedia. Kaynak görsel de kendi küçük önizlemesi ve varsa kendi kaydıyla “bileşen” (ingredient) olarak eklenebilir.
İmza ve güven
Bir doğrulayıcı üç ayrı şeye bakar: imza bozulmamış mı, özet değerler piksellerle tutuyor mu, imza sertifikası güvendiği bir kuruluşa bağlanıyor mu. İlk ikisi matematiktir. Üçüncüsü bir listedir: C2PA Uygunluk Programı kapsamında tutulan C2PA Güven Listesi, uygun ürünlere imza sertifikası veren sertifika kuruluşlarını sayar. Kendi hazırladığınız bir sertifikayla kusursuz bir imza atabilirsiniz; doğrulayıcı yine de “güvenilir değil” der.
Kayıt nerede kaybolur?
Yayın zincirlerinin çoğu C2PA’dan önce kuruldu ve görselleri rahatça yeniden kodlar: meta veriyi atan dışa aktarma ön ayarları, sıkıştırma eklentileri, WordPress’in ürettiği ara boyutlar, CDN yeniden boyutlandırması, sosyal medya yüklemeleri. C2PA desteği olmadan yeni bir JPEG yazan her araç manifestosuz bir dosya üretir. Doğrulayıcı da “kurcalanmış” değil, “kayıt yok” der — kayıp sessizce olur.
Photoshop’ta içerik kimlik bilgileri
Photoshop, dışa aktarırken adınızı, bağlı hesaplarınızı ve yapılan düzenlemeleri içeren Content Credentials ekleyebiliyor; Adobe bunu “Content Credentials in Adobe Photoshop” sayfasında anlatıyor, panel bu yazı yazılırken hâlâ Beta etiketli. Bu durumda manifestoyu Adobe’nin sertifikası imzalar. Yirmi yılı aşkın süredir Photoshop’ta görsel düzenliyorum; Photoshop uzmanı hizmetlerim ayrı bir sayfada. İçerik kimlik bilgileri bu işin yeni kısmı; burada onlarla ilgili bir geçmiş iddia etmek yerine nasıl test ettiğimi gösteriyorum.
Kanıt: bir fotoğraf; imzalandı, kurcalandı, yeniden kaydedildi
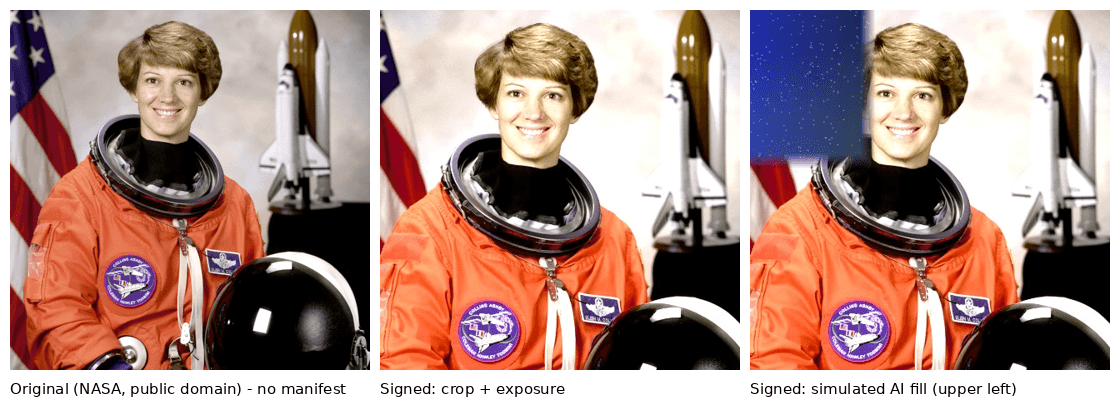
Bu, kamu malı bir fotoğraf üzerinde ölçülmüş bir çalışma örneğidir — bir müşteri işi değil. Görseli iki şekilde düzenledim, iki sürümü de bir test sertifika zinciriyle imzaladım, iki bağımsız araçla doğruladım; ardından bir dosyada tek bir biti değiştirdim, diğerini yeniden kaydettim. Tüm dosyalar ve doğrulayıcı çıktıları aşağıdan indirilebilir.
Kaynak ve lisans
Kaynak, açık kaynak kütüphane scikit-image 0.26.0 ile birlikte gelen astronaut.png dosyası: NASA astronotu Eileen Collins’in portresi, 512 × 512 piksel. Kütüphanenin belgelerinde “No known copyright restrictions, released into the public domain.” (bilinen telif kısıtlaması yok, kamu malı) yazıyor. Özgün dosyada içerik kimlik bilgisi yok; iki doğrulayıcı da manifesto bulamadığını bildiriyor.
Ne yapıldı?
| Adım | Ayrıntı |
|---|---|
| Düzenleme 1 | 432 × 432 piksele kırpma, parlaklık × 1,25, kontrast × 1,08 (Pillow 12.2.0) |
| Düzenleme 2 | Düzenleme 1 ve ek olarak bayrak alanının — görselin %15,27’si — değiştirilmesi. Benzetilmiş üretken düzenleme: dolgu yordamsal olarak (procedural) üretildi, hiçbir yapay zekâ modeli kullanılmadı ve manifestodaki işlem açıklaması bunu açıkça söylüyor. |
| Sertifika | Kendi test zincirim: kök sertifika kuruluşu → ES256 imza sertifikası (P-256, anahtar kullanımı digitalSignature, genişletilmiş anahtar kullanımı emailProtection). “TEST … demo only” olarak işaretli; hiçbir güven listesinde değil. |
| Kaydedilen işlemler | c2pa.opened (özgün dosyaya bileşen olarak bağlı), c2pa.cropped, c2pa.color_adjustments; düzenleme 2’de ek olarak dijital kaynak türü compositeWithTrainedAlgorithmicMedia ve değiştirilen bölge ile c2pa.edited |
| Yazar | Ali Karabüyük (schema.org CreativeWork beyanı) |
| İmzalama aracı | c2pa-python 0.37.12 (C2PA SDK 0.91.0), claim sürümü 2 |
Doğrulayıcılar ne diyor?
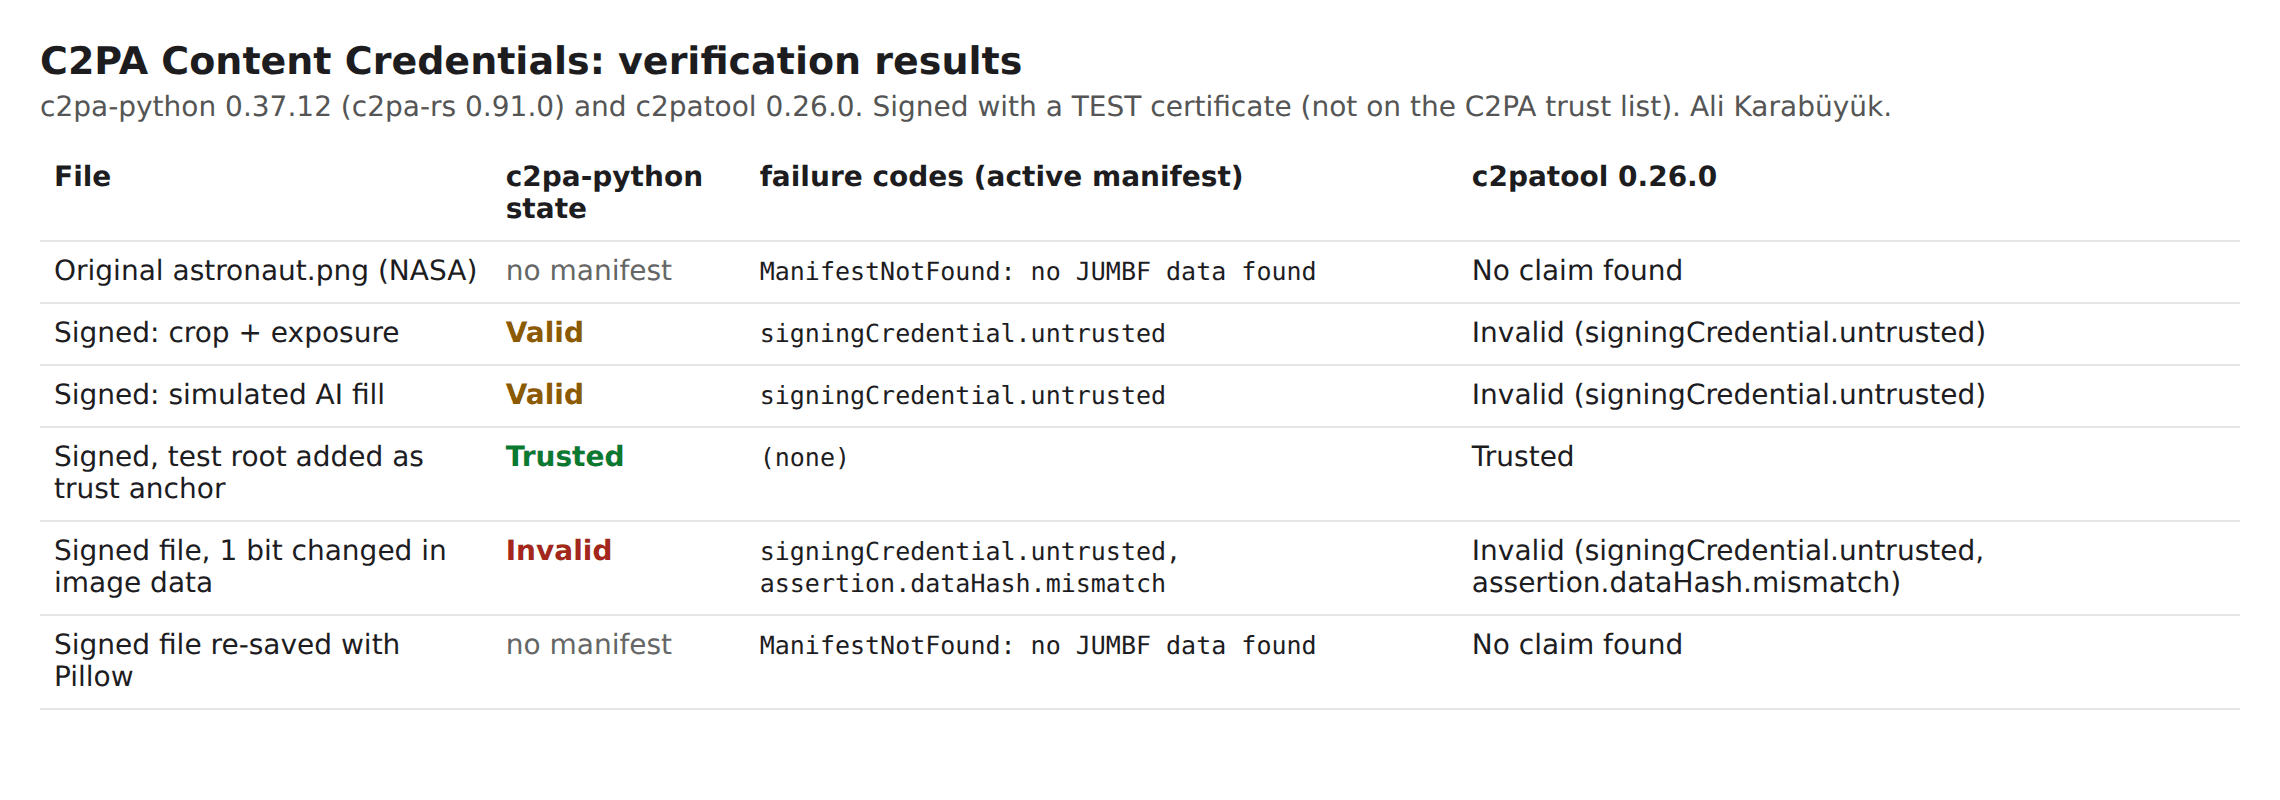
İki imzalı dosyada da imza ve özet değerler geçerli; tek hata, imzalayanın güvenilir olmaması — bir test sertifikasından beklenen sonuç tam olarak bu. Test kök sertifikamı güven kaynağı (trust anchor) olarak eklediğimde iki araçta da sonuç “Trusted” (güvenilir) oluyor; yani açıkta kalan tek konu güven.
| Dosya | c2pa-python 0.37.12 | c2patool 0.26.0 |
|---|---|---|
| Özgün (NASA) | manifesto bulunamadı | “No claim found” |
| İmzalı: kırpma ve pozlama | “Valid”, hata kodu signingCredential.untrusted | “Invalid”, signingCredential.untrusted |
| İmzalı: benzetilmiş üretken dolgu | “Valid”, hata kodu signingCredential.untrusted | “Invalid”, signingCredential.untrusted |
| İmzalı, test kökü güven kaynağı olarak eklendi | “Trusted”, hata kodu yok | “Trusted” |
| İmzalı dosya, görsel verisinde tek bit değişti | “Invalid”: signingCredential.untrusted, assertion.dataHash.mismatch | “Invalid”, aynı iki kod |
| İmzalı dosya, Pillow ile bir kez yeniden kaydedildi | manifesto bulunamadı | “No claim found” |
İki araç güvenilmeyen imzayı farklı adlandırıyor: güncel SDK “Valid” deyip güvensizlik kodunu hata olarak listeliyor, eski c2patool aynı kodla “Invalid” diyor. Belirleyici olan koddur. Gerçek kullanımda imza sertifikasının C2PA Güven Listesi’ndeki bir kuruluşa bağlanması gerekir; özel ya da kendi hazırlanmış bir sertifika, herkese açık doğrulayıcılarda her zaman güvenilmez görünür.
Kurcalama testinde imzalı JPEG’in sıkıştırılmış görsel verisinde, 289.928. bayttaki tek bir biti değiştirdim. Değişiklik gözle görülmüyor; iki doğrulayıcı da assertion.dataHash.mismatch bildiriyor. Yeniden kaydetme testi ise gerçek hayatta daha sık rastlanan durum: sıradan bir yeniden kaydetme manifestonun tamamını sildi ve doğrulayıcılar yalnızca denetlenecek bir şey olmadığını söyleyebildi.
Bilinmesi gereken bir yan etki: dosya boyutu
Varsayılan ayarlarla düzenleme 1’in imzalı sürümü 317.282 bayt; aynı görsel imzasız 55.330 bayt. Farkın büyük kısmı manifestonun içindeki iki önizleme görseli (127.519 ve 129.260 bayt) — ikisi birlikte görselin kendisinden büyük. Önizleme boyutu ayarlanabiliyor ya da kapatılabiliyor; web görsellerinde bunu yapmak gerekir.
Doğrulayıcıların söylemedikleri
Beyanların doğru olup olmadığı
Düzenleme 2 dosyası aslında yordamsal olan bir düzenlemeyi üretken diye beyan ediyor ve dürüst bir dosyayla tamamen aynı şekilde doğrulanıyor. C2PA, hangi beyanları kimin imzaladığını ve sonrasında hiçbir şeyin değişmediğini kanıtlar — beyanların doğru olduğunu değil.
Kaydı olmayan dosyalar hakkında hiçbir şey
İmzasız özgün dosya da yeniden kaydedilmiş kopya da “manifesto yok” olarak okunuyor. Bu ne kurcalandığının ne de gerçek olduğunun kanıtıdır.
Kişinin kim olduğu
Sertifika sahibini tanımlar; yazar alanı bir beyandır. Doğrulanmış kişi kimliği için ayrı kimlik beyanları ya da konu bilgisi denetlenmiş bir sertifika gerekir.
İptal ve zaman damgası
Bu örnekte sertifika iptal durumu denetlenmedi (signingCredential.ocsp.skipped) ve zaman damgası kuruluşu kullanılmadı; geçerlilik sertifikanın kendi süresine bağlı.
Örneğin kendi sınırları da var: yalnızca JPEG çıktı, tek bir PNG bileşen, aynı açık kaynak çekirdeği paylaşan iki araçla doğrulama; çevrim içi görüntüleyici, video, PDF ya da uzak manifesto denenmedi.
Dosyaları indirin, kendiniz doğrulayın
İmzalı iki JPEG aşağıdaki ZIP dosyasının içinde. Arşivden çıkarıp herhangi bir C2PA doğrulayıcısına bırakın: manifestoyu, düzenlemeleri, kaynak dosyayı ve güvenilmeyen test imzacısını görmeniz gerekir.
Planlamadığım canlı bir gösteri. İmzalı iki JPEG’i önce bu sitede ayrı indirme olarak yayınladım. WordPress ortam kütüphanesi dosyaları bayt bayt aynen sakladı (317.282 bayt), ama sitenin önündeki içerik dağıtım ağı (CDN) ziyaretçiye 31.076 baytlık, yeniden sıkıştırılmış ve manifestosu silinmiş bir kopya gönderdi. Yukarıda anlattığım sessiz silinmenin aynısı, benim kendi sitemde. Bu yüzden imzalı dosyaları yalnızca ZIP içinde sunuyorum; ZIP ağdan değişmeden geçiyor (SHA-256 ile kontrol ettim).
| Dosya | Nedir? | Boyut |
|---|---|---|
| Çalışma örneği (ZIP) | Özgün, imzalı, kurcalanmış ve yeniden kaydedilmiş görseller; manifesto tanımları; c2pa-python ve c2patool çıktıları; açık test sertifikaları; bulgular | 2,0 MB |
| Doğrulama özeti (PNG) | Sonuç tablosunun görseli | 179 KB |
| Karşılaştırma görseli (PNG) | Özgün ve iki düzenleme yan yana | 449 KB |
Test sertifikalarının özel anahtarları yayımlanmadı. Test sertifikasını herkes hazırlayabilir; doğrulayıcıların onlara güvenmemesinin nedeni de tam olarak bu.
Size ne teslim ediyorum?
Dosyalarınızda çalışan içerik kimlik bilgileri, bunu gösteren doğrulayıcı çıktısı ve yayın zincirinizin bu kayıtlara ne yaptığını anlatan yazılı bir döküm alırsınız.
- Örnek görsellerinizin denetimi: manifesto içeriği, doğrulama durumu ve tam durum kodları, sade Türkçeyle.
- Yayın zincirinizin haritası: kaydın nerede korunduğu, nerede silindiği ve değiştirilmesi gereken ayar ya da adım.
- Önerilen Photoshop dışa aktarma ayarları ve üretken olanlar dahil düzenlemelerin nasıl etiketleneceğine dair kısa bir ekip kuralı; IPTC kaynak türleri açıklamalı.
- Otomatik süreçler için: sizin sertifikanızla kurulmuş bir imzalama ve doğrulama betiği ve kendi dosyalarınızla yapılmış bir deneme.
- Her dosya için doğrulayıcı çıktısını ve doğrulayıcıların neyi denetlemediğinin listesini içeren bulgu raporu.
İş nasıl ilerliyor?
Önce gerçek bir dosya ya da yayındaki bir bağlantı gönderirsiniz; fiyat, iş başlamadan sabitlenir.
- Bir görsel ya da bir sayfa bağlantısı gönderin. İdeali, aynı görselin dışa aktarılmış ve yayımlanmış hâli. İçlerinde ne olduğunu ve farkın nereden geldiğini söylerim.
- Kapsamı ve sabit fiyatı alırsınız — denetim, iş akışı kurulumu ya da işlem hattı için — hiçbir şey başlamadan önce.
- İşi yapıyorum. Doğrulayıcı çıktısıyla birlikte “önizleme” olarak işaretlenmiş sonuçları alır, kendi ortamınızda kontrol edersiniz.
- Onayınızla son dosyalar, betikler ve bulgu raporu teslim edilir.
Fiyatlandırma
Her işi malzemeyi gördükten sonra fiyatlandırıyorum. Bir sitedeki yirmi görseli denetlemek, bir sunucu işlem hattına imzalama kurmaktan farklı bir iştir; görsel sayısından çok dışa aktarma yollarının ve CMS adımlarının sayısı belirleyicidir. Tanımlanan iş için başlamadan sabit bir fiyat alırsınız — saat saymıyorum. Kendi güvenilir sertifikanıza ihtiyacınız varsa sertifika bedeli sizinle sertifika kuruluşu arasındadır.
Bu konu neden şimdi önemli?
AB Yapay Zekâ Yasası’nın 50. maddesindeki şeffaflık kuralları, yapay zekâ ile üretilmiş görsellerin makinece okunabilir işaretlenmesi dahil, 2 Ağustos 2026’dan beri uygulanıyor. Bu kuralların işletmenize uygulanıp uygulanmadığı ve nasıl uygulandığı hukuki bir sorudur.
Hukuki not: Bu sayfa işin teknik tarafını anlatır; kendi durumunuz için hukuk danışmanınıza başvurun.
- (AB) 2024/1689 sayılı Tüzük (Yapay Zekâ Yasası) madde 50(2), sentetik görsel, ses, video ya da metin üreten yapay zekâ sistemlerinin sağlayıcılarına, çıktıların makinece okunabilir biçimde işaretlenmesini ve yapay olarak üretildiği ya da değiştirildiğinin tespit edilebilmesini sağlama yükümlülüğü getiriyor. Madde 50(4), derin sahte (deep fake) niteliğinde görsel üreten ya da değiştiren kullanıcıların (deployer) bunu açıklamasını istiyor.
- 27 Temmuz 2026’dan beri yürürlükte olan Yapay Zekâ Dijital Omnibus Tüzüğü, (AB) 2026/1744, bir geçiş süresi ekledi: üretken sistemi 2 Ağustos 2026’dan önce piyasaya sürülmüş sağlayıcılar, madde 50(2)’ye 2 Aralık 2026’ya kadar uyum sağlamak zorunda. Avrupa Komisyonu’nun AI Act Service Desk zaman çizelgesi iki tarihi de gösteriyor.
- Aynı tüzük madde 50(7)’yi yeniden yazdı: Komisyon, yapay olarak üretilmiş içeriğin tespiti, işaretlenmesi ve etiketlenmesi için uygulama kurallarını (codes of practice) teşvik ediyor ve bunlara uymanın yükümlülükleri karşılamaya yetip yetmediğini değerlendiriyor.
- Yasa C2PA’yı zorunlu tutmuyor. IPTC kaynak türleriyle içerik kimlik bilgileri yaygın kullanılan makinece okunabilir işaretleme yöntemlerinden biri; filigran bir diğeri ve ikisi sık sık birlikte kullanılıyor.
Yükümlülüklerin çoğu yapay zekâ aracını sağlayan şirketlerde, onu kullanan stüdyoda değil. Türkiye’den AB’deki müşterilere görsel üreten ajanslar ve stüdyolar için asıl soru uygulamada çıkıyor: müşteriler, platformlar ve haber masaları yayına kadar ayakta kalan kayıt istiyor. Bu bir iş akışı sorusudur — neyi kim işaretliyor ve işaret CMS’ten sağ çıkıyor mu? Derin sahte içerik kullanıcısı sayılıp sayılmadığınıza hukuk danışmanınız karar verir.
Sık sorulan sorular
Geçerli bir içerik kimlik bilgisi görselin gerçek olduğunu kanıtlar mı?
Hayır. Manifestonun belirli bir sertifikayla imzalandığını ve görselin o andan beri değişmediğini kanıtlar. Manifestoda yazanlar — kimin düzenlediği, yapay zekâ kullanılıp kullanılmadığı — imzalayanın beyanıdır. Çalışma örneğinde, yapılmamış bir üretken düzenlemeyi beyan eden dosya dürüst bir dosyayla tamamen aynı şekilde doğrulanıyor.
Görselim sitemde neden “içerik kimlik bilgisi yok” olarak görünüyor?
Neredeyse her zaman dışa aktarmadan sonraki bir adım dosyayı yeniden kodladığı için: bir sıkıştırma eklentisi, CMS’in ürettiği bir boyut, bir CDN ya da bir platform yüklemesi. Çalışma örneğinde sıradan bir yeniden kaydetme manifestonun tamamını sildi. Dışa aktardığınız dosyayı ziyaretçinin gerçekten aldığı dosyayla karşılaştırarak adımı buluyorum.
Görselleri doğrulayıcıların güvendiği bir sertifikayla imzalayabilir misiniz?
Yalnızca sizin ya da yazılım üreticinizin, C2PA Güven Listesi’ndeki bir kuruluştan aldığı sertifikayla. Photoshop’tan dışa aktardığınızda Adobe’nin sertifikası imzalar. Özel işlem hatlarında imzalamayı sizin sertifikanızla kurarım; sertifika vermem, test sertifikaları da test olarak işaretli kalır.
Üretken bir düzenleme hangi dijital kaynak türünü kullanmalı?
IPTC sözlüğü tamamen üretilmiş görseli (trainedAlgorithmicMedia) üretilmiş içerikle birleştirilmiş fotoğraftan (compositeWithTrainedAlgorithmicMedia) ayırır. Bir fotoğrafın bir kısmını üretilmiş piksellerle değiştiren rötuş çoğunlukla ikincisidir. Ekibinizin tutarlı etiketlemesi için seçimi düzenleme türüne göre belgeliyorum.
İçerik kimlik bilgileri görselleri büyütür mü?
Evet, varsayılan ayarlarla belirgin biçimde. Çalışma örneğinde imzalı JPEG 317.282 bayt, imzasız hâli 55.330 bayt; farkın çoğu gömülü iki önizleme görselinden geliyor. Web yayını için önizleme ayarları küçültülebilir.
Yapay Zekâ Yasası bizi içerik kimlik bilgisi eklemeye zorunlu kılıyor mu?
Bu hukuki bir sorudur ve hukuk danışmanınız karar verir. 50. madde işaretleme yükümlülüğünü esas olarak üretken yapay zekâ sistemlerinin sağlayıcılarına, derin sahte içerik için açıklama yükümlülüğünü kullanıcılara yüklüyor; C2PA’yı zorunlu tutmuyor. Hangi işaretlemeye karar verirseniz verin teknik tarafını çalıştırır ve belgelerim.
Kayıt bilerek silinebilir mi?
Evet. Dosyayı yeniden kaydeden herkes manifestoyu silebilir; sonuç sadece kaydı olmayan bir dosyadır. Bu yüzden C2PA, göstermek istediğiniz kaynağı göstermek için işe yarar; kaydın olmaması ise tek başına hiçbir şey kanıtlamaz.
İlgili hizmetler
Bir görsel gönderin
Tek bir dosya ya da yayımlanmış bir sayfanın bağlantısı — tercihen kaydı kaybolan görsel ya da müşterinizin sorduğu. İçinde ne taşıdığını, neyi kanıtladığını ve zincirinizin onu nerede kaybettiğini açıkça anlatırım.
Ali Karabüyük · Tekirdağ, Türkiye · dünyanın her yerindeki müşterilerle uzaktan çalışıyor · 2004’ten beri belge ve görsel üretimi, 2008’den beri profesyonel olarak.