
Herkunftsnachweis für Bilder
C2PA-Inhaltsnachweise: Content Credentials in Bild-Workflows einrichten und prüfen
C2PA-Inhaltsnachweise (Content Credentials) sind ein signierter Datensatz in der Bilddatei: wer das Bild erstellt hat, mit welchem Werkzeug, welche Bearbeitungen vorgenommen wurden, aus welcher Ausgangsdatei es stammt und ob generative KI beteiligt war. Ich richte Inhaltsnachweise in Bildbearbeitungs- und Veröffentlichungsabläufen ein und prüfe sie — in Photoshop, in skriptgesteuerten Pipelines und auf dem Weg durch Ihr CMS. Dabei erkläre ich nüchtern, was ein gültiger Nachweis belegt und was nicht. Unten finden Sie ein gemessenes Praxisbeispiel, das Sie herunterladen und selbst prüfen können.
Kurz gesagt
Das mache ich
- Ich prüfe Ihre Bilder auf Inhaltsnachweise und berichte, was darin steht, ob Signatur und Hashwerte gültig sind und ob der Unterzeichner als vertrauenswürdig gilt.
- Ich richte Content Credentials in Ihrem Bearbeitungsablauf ein: Exporteinstellungen in Photoshop, passende Aktions- und Quelltyp-Angaben für Retusche und generative Bearbeitung, Verknüpfung mit der Ausgangsdatei (Ingredient).
- Ich finde heraus, wo Ihre Veröffentlichungskette die Nachweise entfernt — Exportvorgaben, Bildoptimierer, CMS-Vorschaugrößen, CDN-Umrechnungen — und zeige, welcher Schritt geändert werden muss.
- Für Stapel- oder serverseitige Abläufe baue ich Signatur und Prüfung mit den Open-Source-Werkzeugen der C2PA auf, mit dem Zertifikat, das Sie bereitstellen.
- Sie erhalten einen Befundbericht mit der Prüfausgabe zu jeder Datei.
Nicht Teil dieser Leistung
- Ein vertrauenswürdiges Signaturzertifikat. Zertifikate, denen öffentliche Prüfprogramme vertrauen, stellen Zertifizierungsstellen auf der C2PA Trust List aus; sie gehören Ihnen oder Ihrem Softwarehersteller. Ich arbeite mit Ihrem Zertifikat; für Tests verwende ich deutlich gekennzeichnete Testzertifikate.
- Die Entscheidung, ob ein Bild „echt“ ist. Inhaltsnachweise halten fest, was der Unterzeichner erklärt. Sie sind keine forensische Echtheitsprüfung, und ich verkaufe sie auch nicht als solche.
- Wasserzeichen oder KI-Erkennung. Unsichtbare Wasserzeichen und Erkennungsmodelle sind eigene Technologien anderer Anbieter.
- Rechtsberatung. Ob die KI-Verordnung Sie zu einer Kennzeichnung oder Offenlegung verpflichtet, klärt Ihre Rechtsberatung.
Ist diese Seite für Sie?
Sie sind hier richtig, wenn einer dieser Punkte auf Sie zutrifft:
- Sie führen ein Retuschestudio, eine Agentur oder eine Bildredaktion, und Auftraggeber oder Redaktion fragen inzwischen nach Content Credentials — oder verlangen, dass generative Bearbeitungen gekennzeichnet werden.
- Sie setzen Generative Füllung oder ähnliche Werkzeuge in Kundenaufträgen ein und möchten, dass die Kennzeichnung einheitlich erfolgt und nicht von den Exporteinstellungen einzelner Mitarbeitender abhängt.
- Sie exportieren mit Inhaltsnachweisen, aber auf Ihrer Website oder im Onlineshop sind sie verschwunden, und niemand weiß, an welcher Stelle.
- Eine Plattform oder ein Kunde hat Ihnen ein Ergebnis wie „Unterzeichner nicht vertrauenswürdig“ oder „keine Content Credentials“ gezeigt, und Sie möchten wissen, was das bedeutet.
- Sie entwickeln Software oder verantworten ein Produkt und brauchen Signatur und Prüfung in einer Pipeline, mit einer sauberen Trennung zwischen Test- und Produktivzertifikaten.
Prüfen Sie ein veröffentlichtes Bild in einer Minute
Laden Sie ein Bild von Ihrer Website oder aus Ihrem Shop herunter — die Datei, wie Besucher sie erhalten, nicht Ihren Export — und ziehen Sie es auf contentcredentials.org/verify, die öffentliche Prüfseite der Content Authenticity Initiative.
- „No Content Credentials“ bei einem Bild, das Sie mit Nachweis exportiert haben: Ein Schritt zwischen Photoshop und Browser hat ihn entfernt. Im Praxisbeispiel unten genügte dafür einmaliges Neuspeichern mit einer gängigen Bildbibliothek.
- Nachweis vorhanden, aber Unterzeichner nicht erkannt: Die Datei wurde mit einem Zertifikat signiert, das nicht auf der Vertrauensliste des Prüfprogramms steht.
- Nachweis vorhanden, mit Ihrem Werkzeug als Unterzeichner und dem erwarteten Bearbeitungsverlauf: Für dieses Bild funktioniert die Kette. Andere Bildgrößen, die Ihr CMS erzeugt, können sich trotzdem anders verhalten.
Lesen Sie weiter für die technischen Details. Unten: wie Inhaltsnachweise funktionieren, ein gemessenes Beispiel mit signierten Dateien zum Herunterladen, was Prüfprogramme nicht prüfen und wo die KI-Verordnung ins Spiel kommt. Wenn Sie direkt einsteigen möchten, senden Sie mir ein Bild oder einen Link; ich sage Ihnen, was es enthält und wo es verloren geht.
So funktionieren C2PA-Inhaltsnachweise
Ein C2PA-Manifest ist ein kleines, signiertes Datenpaket in der Bilddatei. Es bindet Aussagen über das Bild über einen kryptografischen Hashwert an genau diese Pixel, und die Signatur bindet beides an ein Zertifikat. Ändern sich die Pixel, stimmt der Hashwert nicht mehr; wird das Paket entfernt, bleibt nichts zu prüfen.
Assertions: was die Datei über sich selbst aussagt
Das Manifest enthält „Assertions“: eine Liste der Aktionen (geöffnet, beschnitten, farblich angepasst, bearbeitet), das jeweils verwendete Werkzeug, Urheber oder Organisation und bei generativen Bearbeitungen einen Digital Source Type aus dem IPTC-Vokabular — etwa trainedAlgorithmicMedia für ein vollständig generiertes Bild oder compositeWithTrainedAlgorithmicMedia, wenn generierte Inhalte mit einem Foto kombiniert werden. Das Ausgangsbild kann als „Ingredient“ mit eigener Vorschau und gegebenenfalls eigenem Nachweis eingebunden werden.
Signatur und Vertrauen
Ein Prüfprogramm prüft drei getrennte Dinge: Ist die Signatur intakt, passen die Hashwerte zu den Pixeln, und führt das Signaturzertifikat zu einer Stelle, der es vertraut? Die ersten beiden sind Mathematik. Das dritte ist eine Liste: Die C2PA Trust List, geführt im Rahmen des C2PA-Konformitätsprogramms, nennt die Zertifizierungsstellen, die konformen Produkten Signaturzertifikate ausstellen. Mit einem selbst erstellten Zertifikat entsteht eine einwandfreie Signatur — die trotzdem als nicht vertrauenswürdig gemeldet wird.
Wo Nachweise verloren gehen
Die meisten Veröffentlichungsketten sind älter als C2PA und codieren Bilder bedenkenlos neu: Exportvorgaben ohne Metadaten, Komprimierungs-Plugins, von WordPress erzeugte Zwischengrößen, CDN-Skalierung, Social-Media-Uploads. Jedes Werkzeug, das ohne C2PA-Unterstützung eine neue JPEG-Datei schreibt, erzeugt eine Datei ohne Manifest. Das Prüfprogramm meldet dann „kein Nachweis“ — nicht „manipuliert“. Der Verlust geschieht also lautlos.
Inhaltsnachweise in Photoshop
Photoshop kann beim Export Content Credentials mit Ihrem Namen, verknüpften Konten und den vorgenommenen Bearbeitungen anhängen; Adobe beschreibt das unter „Content Credentials in Adobe Photoshop“, das Bedienfeld trägt zum Zeitpunkt dieses Textes noch den Zusatz Beta. Signiert wird dann mit Adobes Zertifikat. Ich bearbeite seit mehr als zwanzig Jahren Bilder in Photoshop; Inhaltsnachweise sind der neue Teil dieses Handwerks, und statt Erfahrung damit zu behaupten, zeige ich hier, wie ich sie teste.
Nachweis: ein Foto, signiert, manipuliert und neu gespeichert
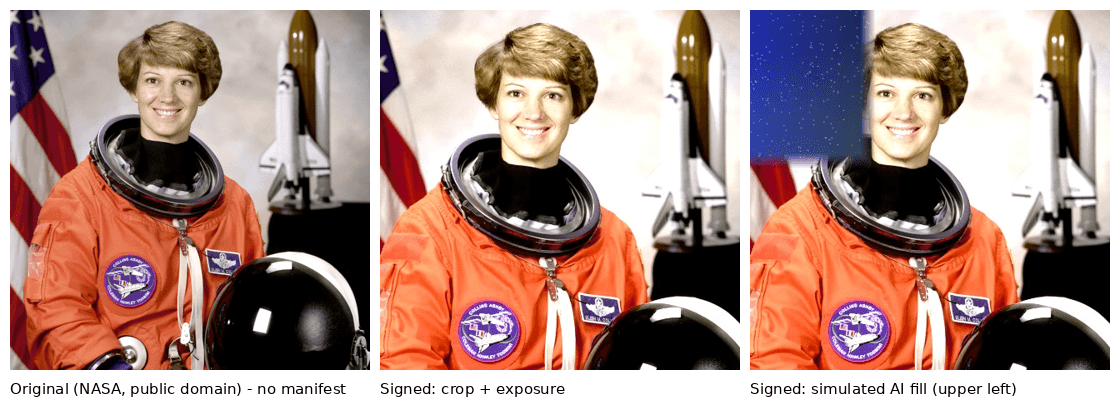
Dies ist ein gemessenes Praxisbeispiel mit einem gemeinfreien Foto — kein Kundenauftrag. Ich habe das Bild zweimal bearbeitet, beide Fassungen mit einer Testzertifikatskette signiert, mit zwei unabhängigen Werkzeugen geprüft, dann in einer Datei ein einzelnes Bit geändert und eine andere neu gespeichert. Alle Dateien und Prüfausgaben können Sie unten herunterladen.
Quelle und Lizenz
Quelle ist das Porträt der NASA-Astronautin Eileen Collins, das als astronaut.png (512 × 512 Pixel) mit der Open-Source-Bibliothek scikit-image 0.26.0 ausgeliefert wird. Die Dokumentation vermerkt: „No known copyright restrictions, released into the public domain.“ (keine bekannten Urheberrechtsbeschränkungen, gemeinfrei). Die Originaldatei trägt keinen Inhaltsnachweis; beide Prüfprogramme melden, dass kein Manifest gefunden wurde.
Was gemacht wurde
| Schritt | Einzelheiten |
|---|---|
| Bearbeitung 1 | Beschnitt auf 432 × 432 Pixel, Helligkeit × 1,25, Kontrast × 1,08 (Pillow 12.2.0) |
| Bearbeitung 2 | Bearbeitung 1, zusätzlich der Bereich der Flagge — 15,27 % des Bildes — ersetzt. Simulierte generative Bearbeitung: Die Füllung wurde prozedural erzeugt, es wurde kein KI-Modell verwendet, und die Aktionsbeschreibung im Manifest sagt das ausdrücklich. |
| Zertifikat | Eigene Testkette: Stamm-CA → ES256-Signaturzertifikat (P-256, Schlüsselverwendung digitalSignature, erweiterte Schlüsselverwendung emailProtection). Gekennzeichnet als „TEST … demo only“; auf keiner Vertrauensliste. |
| Erfasste Aktionen | c2pa.opened (mit dem Original als Ingredient verknüpft), c2pa.cropped, c2pa.color_adjustments; Bearbeitung 2 zusätzlich c2pa.edited mit Digital Source Type compositeWithTrainedAlgorithmicMedia und dem ersetzten Bereich |
| Urheber | Ali Karabüyük (schema.org-CreativeWork-Assertion) |
| Signaturwerkzeug | c2pa-python 0.37.12 (C2PA SDK 0.91.0), Claim-Version 2 |
Was die Prüfprogramme melden
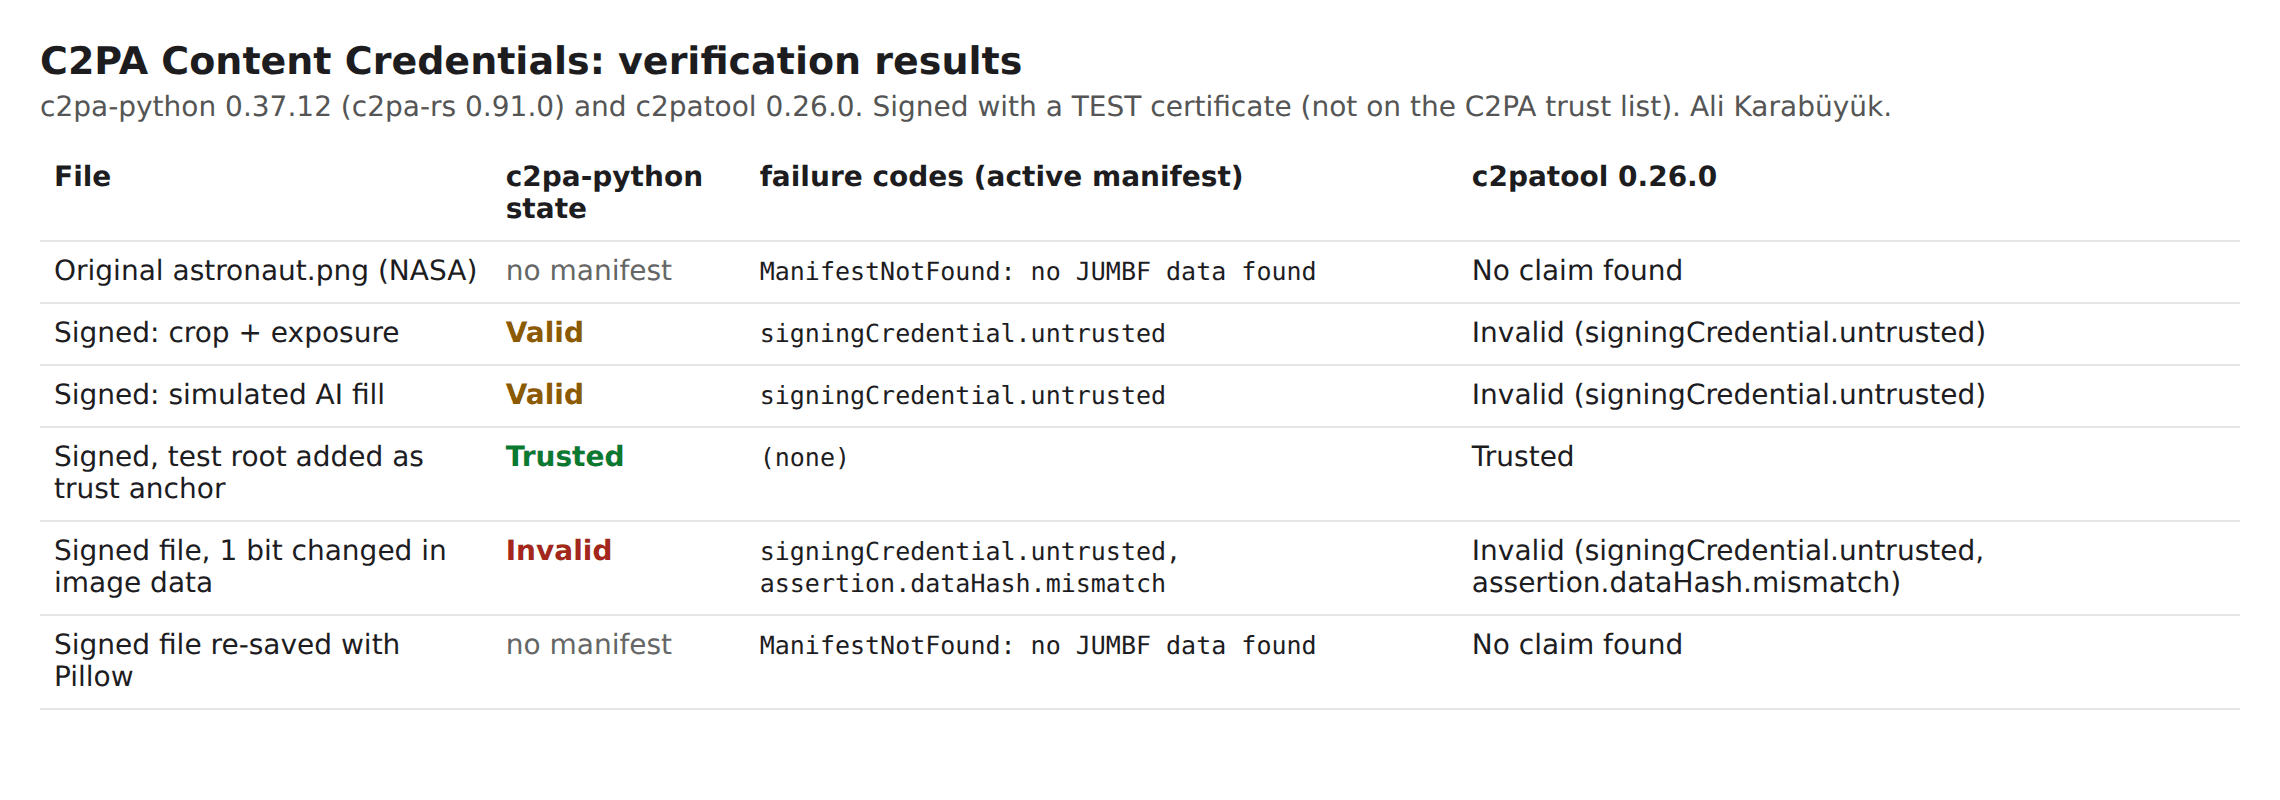
Signatur und Hashwerte sind bei beiden signierten Dateien gültig; einziger Fehler: Der Unterzeichner ist nicht vertrauenswürdig — genau das, was ein Testzertifikat ergeben muss. Hinterlege ich meine Test-Stamm-CA als Vertrauensanker, lautet das Ergebnis in beiden Werkzeugen „Trusted“. Offen ist also allein die Vertrauensfrage.
| Datei | c2pa-python 0.37.12 | c2patool 0.26.0 |
|---|---|---|
| Original (NASA) | kein Manifest gefunden | „No claim found“ |
| Signiert: Beschnitt und Belichtung | „Valid“, Fehlercode signingCredential.untrusted | „Invalid“, signingCredential.untrusted |
| Signiert: simulierte generative Füllung | „Valid“, Fehlercode signingCredential.untrusted | „Invalid“, signingCredential.untrusted |
| Signiert, Test-Stamm-CA als Vertrauensanker | „Trusted“, keine Fehlercodes | „Trusted“ |
| Signierte Datei, ein Bit in den Bilddaten geändert | „Invalid“: signingCredential.untrusted, assertion.dataHash.mismatch | „Invalid“, dieselben zwei Codes |
| Signierte Datei, einmal mit Pillow neu gespeichert | kein Manifest gefunden | „No claim found“ |
Die beiden Werkzeuge benennen den nicht vertrauenswürdigen Fall unterschiedlich: Das aktuelle SDK meldet „Valid“ und führt den Code als Fehler auf, das ältere c2patool meldet mit demselben Code „Invalid“. Entscheidend ist der Code. Im Produktivbetrieb muss das Signaturzertifikat zu einer Stelle auf der C2PA Trust List führen; ein privates oder selbst erstelltes Zertifikat erscheint in öffentlichen Prüfprogrammen immer als nicht vertrauenswürdig.
Für den Manipulationstest habe ich in der signierten JPEG-Datei ein einzelnes Bit an Byte 289.928 geändert, mitten in den komprimierten Bilddaten. Sehen kann man die Änderung nicht; beide Prüfprogramme melden assertion.dataHash.mismatch. Der Neuspeicher-Test ist der häufigere Fall aus der Praxis: Einmaliges Neuspeichern entfernte das gesamte Manifest, und die Prüfprogramme konnten nur feststellen, dass nichts zu prüfen war.
Eine Nebenwirkung, die man kennen sollte: die Dateigröße
Mit Standardeinstellungen ist die signierte Fassung von Bearbeitung 1 317.282 Byte groß, dasselbe Bild unsigniert 55.330 Byte. Der größte Teil des Unterschieds sind zwei Vorschaubilder im Manifest (127.519 und 129.260 Byte) — zusammen größer als das Bild selbst. Die Vorschaugröße lässt sich einstellen oder abschalten, und bei Webbildern sollte man das tun.
Was die Prüfprogramme nicht melden
Ob die Aussagen stimmen
Die Datei aus Bearbeitung 2 erklärt eine generative Bearbeitung, die in Wirklichkeit prozedural war, und wird genauso als gültig geprüft wie eine ehrliche Datei. C2PA belegt, wer welche Aussagen signiert hat und dass sich danach nichts geändert hat — nicht, dass die Aussagen richtig sind.
Irgendetwas über Dateien ohne Nachweis
Das unsignierte Original und die neu gespeicherte Kopie ergeben beide „kein Manifest“. Das ist weder ein Beleg für Manipulation noch für Echtheit.
Wer die Person ist
Ein Zertifikat identifiziert seinen Inhaber, das Urheberfeld ist eine Erklärung. Eine geprüfte persönliche Identität braucht eigene Identitäts-Assertions oder ein Zertifikat mit überprüften Inhaberdaten.
Sperrstatus und Zeitstempel
Der Sperrstatus wurde in diesem Beispiel nicht geprüft (signingCredential.ocsp.skipped), und es wurde kein Zeitstempeldienst verwendet; die Gültigkeit hängt damit an der Laufzeit des Zertifikats.
Auch das Beispiel selbst hat Grenzen: nur JPEG-Ausgabe, ein PNG als Ingredient, Prüfung mit zwei Werkzeugen, die denselben Open-Source-Kern nutzen; keine Online-Anzeige, kein Video, kein PDF, keine Remote-Manifeste.
Dateien herunterladen und selbst prüfen
Die beiden signierten JPEGs liegen im ZIP unten. Entpacken Sie sie und ziehen Sie sie in einen beliebigen C2PA-Verifier: Sie sollten das Manifest, die Bearbeitungsschritte, die Ausgangsdatei – und einen nicht vertrauenswürdigen Test-Signierer sehen.
Eine ungeplante Live-Demonstration. Zuerst hatte ich die beiden signierten JPEGs hier als einzelne Downloads eingestellt. Die WordPress-Mediathek hat sie Byte für Byte gespeichert (317.282 Byte), aber das Content Delivery Network vor dieser Website lieferte eine neu komprimierte Kopie mit 31.076 Byte aus – ohne Manifest. Genau das stille Entfernen, das oben beschrieben ist, auf meiner eigenen Website. Deshalb gibt es die signierten Dateien nur im ZIP, das das Netzwerk unverändert durchreicht (per SHA-256 geprüft).
| Datei | Inhalt | Größe |
|---|---|---|
| Praxisbeispiel (ZIP) | Originales, signiertes, manipuliertes und neu gespeichertes Bild; Manifest-Definitionen; Ausgaben von c2pa-python und c2patool; öffentliche Testzertifikate; Befunde | 2,0 MB |
| Prüfübersicht (PNG) | Die Ergebnistabelle als Bild | 179 KB |
| Vergleichsbild (PNG) | Original und beide Bearbeitungen nebeneinander | 449 KB |
Die privaten Schlüssel der Testzertifikate werden nicht veröffentlicht. Ein Testzertifikat kann jeder erstellen — genau deshalb vertrauen Prüfprogramme ihnen nicht.
Was Sie erhalten
Sie erhalten funktionierende Inhaltsnachweise in Ihren Dateien, die Prüfausgabe als Beleg und eine schriftliche Darstellung, was Ihre Kette mit ihnen macht.
- Eine Prüfung Ihrer Beispielbilder: Manifestinhalt, Prüfstatus und die genauen Statuscodes, verständlich erklärt.
- Eine Übersicht Ihrer Veröffentlichungskette: wo Nachweise erhalten bleiben, wo sie entfernt werden, und welche Einstellung oder welcher Schritt zu ändern ist.
- Empfohlene Exporteinstellungen für Photoshop und eine kurze Hausregel zur Kennzeichnung von Bearbeitungen, auch generativer, mit erklärten IPTC-Quelltypen.
- Für skriptgesteuerte Abläufe: ein mit Ihrem Zertifikat eingerichtetes Signatur- und Prüfskript und einen Testlauf mit Ihren Dateien.
- Einen Befundbericht mit der Prüfausgabe zu jeder Datei und einer Liste dessen, was die Prüfprogramme nicht geprüft haben.
So läuft die Zusammenarbeit
Sie senden zuerst eine echte Datei oder einen Link; der Preis steht fest, bevor die Arbeit beginnt.
- Senden Sie ein Bild oder einen Seitenlink. Am besten den Export und die veröffentlichte Fassung desselben Bildes. Ich sage Ihnen, was beide enthalten und woher der Unterschied kommt.
- Sie erhalten Leistungsumfang und Festpreis für Prüfung, Workflow-Einrichtung oder Pipeline, bevor etwas beginnt.
- Ich erledige die Arbeit. Sie erhalten als Vorschau gekennzeichnete Ergebnisse samt Prüfausgabe und kontrollieren sie in Ihrer eigenen Umgebung.
- Mit Ihrer Freigabe erhalten Sie die endgültigen Dateien, Skripte und den Befundbericht.
Preise
Ich kalkuliere jeden Auftrag, nachdem ich das Material gesehen habe. Zwanzig Bilder einer Website zu prüfen ist eine andere Aufgabe, als die Signatur in eine Server-Pipeline einzubauen; die Zahl der Exportwege und CMS-Schritte zählt mehr als die Zahl der Bilder. Sie erhalten einen Festpreis für den vereinbarten Umfang, bevor die Arbeit beginnt — keine Abrechnung nach Stunden. Kosten für ein eigenes vertrauenswürdiges Zertifikat, falls Sie eines brauchen, klären Sie direkt mit der Zertifizierungsstelle.
Warum das jetzt wichtig ist
Seit dem 2. August 2026 gelten die Transparenzpflichten aus Artikel 50 der KI-Verordnung, einschließlich der maschinenlesbaren Kennzeichnung KI-generierter Bilder. Ob und wie sie Ihr Unternehmen betreffen, ist eine Rechtsfrage; diese Seite behandelt die technische Seite.
- Verordnung (EU) 2024/1689 (KI-Verordnung), Artikel 50 Absatz 2, verpflichtet Anbieter von KI-Systemen, die synthetische Bild-, Audio-, Video- oder Textinhalte erzeugen, sicherzustellen, dass die Ausgaben in einem maschinenlesbaren Format gekennzeichnet und als künstlich erzeugt oder manipuliert erkennbar sind. Artikel 50 Absatz 4 verpflichtet Betreiber, die Deepfakes erzeugen oder manipulieren, dies offenzulegen.
- Die seit dem 27. Juli 2026 geltende Digital-Omnibus-Verordnung zur KI, Verordnung (EU) 2026/1744, hat eine Übergangsfrist eingeführt: Anbieter, deren generative Systeme vor dem 2. August 2026 in Verkehr gebracht wurden, müssen Artikel 50 Absatz 2 bis zum 2. Dezember 2026 erfüllen. Die Zeitleiste des AI Act Service Desk der Europäischen Kommission nennt beide Daten.
- Dieselbe Verordnung hat Artikel 50 Absatz 7 neu gefasst: Die Kommission fördert Verhaltenskodizes zur Erkennung, Kennzeichnung und Etikettierung künstlich erzeugter Inhalte und bewertet, ob deren Einhaltung zur Erfüllung der Pflichten ausreicht.
- Die KI-Verordnung schreibt C2PA nicht vor. Inhaltsnachweise mit IPTC-Quelltypen sind eine verbreitete maschinenlesbare Kennzeichnungsmethode, Wasserzeichen eine andere; oft werden beide kombiniert.
Die meisten Pflichten treffen die Anbieter der KI-Werkzeuge, nicht das Studio, das sie nutzt. Aber Auftraggeber, Plattformen und Redaktionen in Deutschland, Österreich und der Schweiz fragen zunehmend nach Nachweisen, die bis zur Veröffentlichung erhalten bleiben — und das ist eine Workflow-Frage: Wer kennzeichnet was, und übersteht die Kennzeichnung das CMS? Ob Sie als Betreiber eines Deepfakes gelten, klärt Ihre Rechtsberatung. In der Schweiz gilt die EU-Verordnung nicht unmittelbar; für Angebote in der EU kann sie dennoch relevant sein.
Häufige Fragen
Beweist ein gültiger Inhaltsnachweis, dass ein Bild echt ist?
Nein. Er belegt, dass das Manifest mit einem bestimmten Zertifikat signiert wurde und sich das Bild seitdem nicht verändert hat. Was im Manifest steht — wer bearbeitet hat, ob KI im Spiel war — ist eine Erklärung des Unterzeichners. Im Praxisbeispiel wird eine Datei, die eine nicht erfolgte generative Bearbeitung erklärt, genauso als gültig geprüft wie eine ehrliche.
Warum zeigt mein Bild auf der Website „keine Content Credentials“?
Fast immer, weil ein Schritt nach dem Export die Datei neu codiert hat: ein Komprimierungs-Plugin, eine vom CMS erzeugte Bildgröße, ein CDN oder ein Plattform-Upload. Im Praxisbeispiel hat einmaliges Neuspeichern das gesamte Manifest entfernt. Ich finde den Schritt, indem ich den Export mit der Datei vergleiche, die Ihre Besucher tatsächlich erhalten.
Können Sie Bilder mit einem Zertifikat signieren, dem Prüfprogramme vertrauen?
Nur mit einem Zertifikat, das Sie oder Ihr Softwarehersteller von einer Zertifizierungsstelle auf der C2PA Trust List erhalten haben. Beim Export aus Photoshop signiert Adobes Zertifikat. In eigenen Pipelines richte ich die Signatur mit Ihrem Zertifikat ein; ich stelle keine Zertifikate aus, und Testzertifikate bleiben als Test gekennzeichnet.
Welchen Digital Source Type sollte eine generative Bearbeitung verwenden?
Das IPTC-Vokabular unterscheidet ein vollständig generiertes Bild (trainedAlgorithmicMedia) von einem Foto, das mit generierten Inhalten kombiniert wurde (compositeWithTrainedAlgorithmicMedia). Eine Retusche, die einen Teil eines Fotos durch generierte Pixel ersetzt, ist meist der zweite Fall. Ich dokumentiere die Wahl je Bearbeitungsart, damit Ihr Team einheitlich kennzeichnet.
Werden Bilder durch Inhaltsnachweise größer?
Ja, mit Standardeinstellungen deutlich. Im Praxisbeispiel war die signierte JPEG-Datei 317.282 Byte groß, unsigniert 55.330 Byte, vor allem wegen zweier eingebetteter Vorschaubilder. Für die Webauslieferung lassen sich die Vorschau-Einstellungen verkleinern.
Verpflichtet uns die KI-Verordnung zu Inhaltsnachweisen?
Das ist eine Rechtsfrage, die Ihre Rechtsberatung klärt. Artikel 50 legt die Kennzeichnungspflicht vor allem Anbietern generativer KI-Systeme auf und die Offenlegungspflicht für Deepfakes den Betreibern; C2PA schreibt er nicht vor. Die technische Umsetzung richte ich ein und dokumentiere sie, für welche Kennzeichnung Sie sich auch entscheiden.
Lassen sich Nachweise absichtlich entfernen?
Ja. Wer die Datei neu speichert, kann das Manifest entfernen; übrig bleibt einfach eine Datei ohne Nachweis. Deshalb eignet sich C2PA, um eine Herkunft zu belegen, die man belegen möchte — und ein fehlender Nachweis beweist für sich genommen nichts.
Verwandte Leistungen
Senden Sie mir ein Bild
Eine Datei oder ein Link zu einer veröffentlichten Seite — am besten das Bild, dessen Nachweis verschwunden ist, oder das, nach dem ein Auftraggeber gefragt hat. Sie erhalten eine klare Auskunft, was es enthält, was es belegt und wo Ihre Kette es verliert.
Ali Karabüyük · Tekirdağ, Türkei · Zusammenarbeit aus der Ferne, weltweit · Dokumenten- und Bildproduktion seit 2004, hauptberuflich seit 2008.